South-Korea-Banks-Ai-Cyber-Attacks : సౌత్ కొరియా లబోదిబో Andhra Prabha Crime Story
South-Korea-Banks-Ai-Cyber-Attacks : సౌత్ కొరియా లబోదిబో Andhra Prabha Crime Story
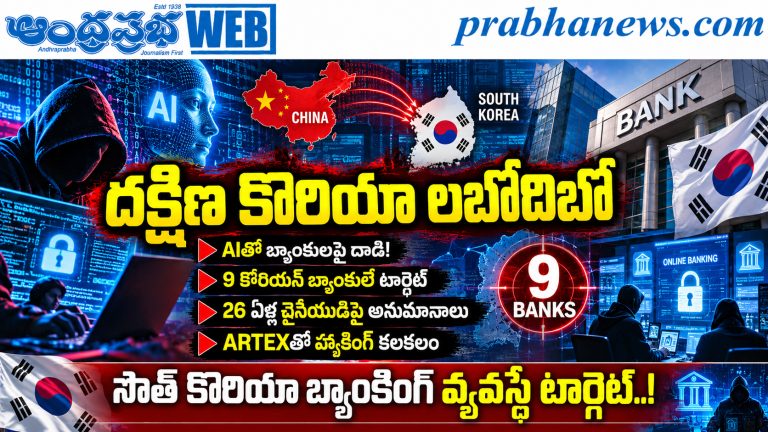
- AIతో బ్యాంకులపై సైబర్ దాడులు..!
- దక్షిణ కొరియా బ్యాంకింగ్ వ్యవస్థే టార్గెట్
- 26 ఏళ్ల చైనీయుడిపై అనుమానాలు
- చైనా ARTEXతో హ్యాకింగ్
- 9 కొరియన్ బ్యాంకులపై దాడులు
(సియోల్, ఆంధ్రప్రభ ప్రతినిధి)
కృత్రిమ మేధ (AI) ప్రపంచం వేగంగా విస్తరిస్తున్న కొద్దీ.. దాని దుష్ప్రభావాలపై ఆందోళనలు కూడా పెరుగుతున్నాయి. తాజాగా AI ఏజెంట్లను ఉపయోగించి దక్షిణ కొరియా ఆర్థిక రంగాన్ని లక్ష్యంగా చేసుకున్న సైబర్ దాడుల వ్యవహారం వెలుగులోకి వచ్చింది. ఈ దాడుల వెనుక చైనాలోని గ్వాంగ్డాంగ్ ప్రావిన్స్లో ఉంటున్న 26 ఏళ్ల వ్యక్తి ఉండొచ్చని అమెరికాకు చెందిన సైబర్ సెక్యూరిటీ సంస్థ క్రౌడ్స్ట్రైక్ అంచనా వేసింది. సెప్టెంబర్ చివరి నుంచి అక్టోబర్ ప్రారంభం వరకు దక్షిణ కొరియా ఆర్థిక సంస్థలపై జరిగిన సైబర్ దాడులకు సంబంధించిన డేటాను విశ్లేషించిన సమయంలో అనుమానితుడికి సంబంధించిన వ్యక్తిగత వివరాలు తమకు లభించాయని క్రౌడ్స్ట్రైక్ వెల్లడించింది.
AI ఏజెంట్లతోనే హ్యాకింగ్?
ఈ దాడుల్లో ARTEX అనే చైనాలో అభివృద్ధి చేసిన AI ఆధారిత టూల్తో పాటు Anthropicకి చెందిన Claude Codeను ఉపయోగించినట్లు క్రౌడ్స్ట్రైక్ గుర్తించింది. సైబర్ దాడులకు AI ఏజెంట్ల వినియోగం పెరుగుతున్న నేపథ్యంలో.. సంస్థలు ఇలాంటి దాడులను ఎదుర్కొనేందుకు ఎంతవరకు సిద్ధంగా ఉన్నాయన్న ప్రశ్నలు ఇప్పుడు మరోసారి తెరపైకి వచ్చాయి. ఇటీవల ఆస్ట్రేలియా కూడా తమ ప్రభుత్వ ఆరోగ్య గణాంకాల పోర్టల్లోకి ఓ స్వయంప్రతిపత్త AI ఏజెంట్ చొరబడిన ఘటనను వెల్లడించింది. జూన్లో జరిగిన ఆ ఘటన.. ప్రభుత్వ వ్యవస్థపై AI ఏజెంట్ దాడి చేసిన తొలి తెలిసిన ఉదాహరణల్లో ఒకటిగా నిలిచింది.
ARTEX అంటే ఏంటి?
ఇక్కడ మరో ఆసక్తికరమైన అంశం ఉంది.ARTEX సాధారణంగా ఉపయోగించే AI చాట్బాట్ కాదు. ఇది ఆటోమేటెడ్ పెనిట్రేషన్ టెస్టింగ్ కోసం రూపొందించిన ఓ ఓపెన్ సోర్స్ AI ఏజెంట్. ఈ ఏడాదే చైనాకు చెందిన ఓ సైబర్ సెక్యూరిటీ ఇంజినీర్ ‘Autumn’ అనే పేరుతో దీన్ని GitHubలో విడుదల చేశారు.
నెట్వర్క్లలో ఉన్న భద్రతా లోపాలను గుర్తించేందుకు సంస్థలు దీన్ని ఉపయోగించవచ్చు. ఇది సొంతంగా ఓ పెద్ద భాషా నమూనా (LLM) కాదు. ChatGPT, Claude, DeepSeek వంటి బాహ్య AI మోడళ్లతో అనుసంధానమై సెక్యూరిటీ పరీక్షల్లో సహకరిస్తుంది. అయితే ARTEX GitHub పేజీలోనే ఓ కీలక హెచ్చరిక ఉంది. వ్యక్తిగత అభ్యాసం, కోడ్ పరిశోధన, స్థానిక సాంకేతిక ధ్రువీకరణ కోసం మాత్రమే దీన్ని ఉపయోగించాలని.. వాస్తవ ఆన్లైన్ వ్యవస్థలు లేదా వెబ్సైట్లపై అనుమతి లేకుండా పరీక్షలు నిర్వహించకూడదని స్పష్టం చేసింది.
చైనీస్ భాషా ఆనవాళ్లు
ఈ దాడుల వెనుక ఉన్న వ్యక్తి చైనీస్ భాష మాట్లాడే వ్యక్తి అయి ఉండొచ్చని క్రౌడ్స్ట్రైక్ తెలిపింది. అందుకు ప్రధాన కారణాలు.. చైనాలో అభివృద్ధి చేసిన ARTEX వినియోగం, చైనీస్ భాషలో ఇచ్చిన AI ప్రాంప్ట్లు. అయితే ఈ దాడులను ఇప్పటివరకు ఏ నిర్దిష్ట వ్యక్తి లేదా సంస్థకు అధికారికంగా ఆపాదించలేదని క్రౌడ్స్ట్రైక్ స్పష్టం చేసింది. దాడి వెనుక ఉన్న వ్యక్తి ఆర్థిక ప్రయోజనాల కోసం పనిచేసి ఉండొచ్చని మాత్రం అంచనా వేసింది.
Claudeను ఏమడిగాడు?
దాడి వెనుక ఉన్న వ్యక్తి AIని కేవలం కోడింగ్ కోసం మాత్రమే ఉపయోగించలేదన్నది క్రౌడ్స్ట్రైక్ విశ్లేషణలో బయటపడింది.
కొరియా డేటా లీక్లను సాధారణంగా ఎక్కడ విక్రయిస్తారు? అని Claudeను అడిగినట్లు గుర్తించారు. అంతేకాదు.. కొరియన్ డేటా విక్రయాలకు సంబంధించిన Telegram గ్రూపులను గుర్తించేందుకు కూడా AI సాయాన్ని కోరినట్లు సమాచారం మరో సెషన్లో సెక్యూరిటీ పరిశోధకుడి పేరుతో రెజ్యూమ్ను తయారు చేయాలని కూడా Claudeను కోరినట్లు క్రౌడ్స్ట్రైక్ తెలిపింది. ఆ రెజ్యూమ్లో Telegram ఖాతా, వయసు, విద్యార్హతలు, ప్రాంతం వంటి వివరాలు ఉన్నాయి. అందులో పేర్కొన్న ప్రదేశం గ్వాంగ్డాంగ్ ప్రావిన్స్లోని మామింగ్ నగరం కావడం గమనార్హం.ఈ వివరాలు అనుమానిత దాడిదారికి చెందినవే అయి ఉండొచ్చని క్రౌడ్స్ట్రైక్ భావిస్తోంది.
9 బ్యాంకులే టార్గెట్!
దక్షిణ కొరియాలో సైబర్ దాడుల తీవ్రతకు తాజా పరిణామాలు అద్దం పడుతున్నాయి. సెప్టెంబర్ చివరి నుంచి కనీసం తొమ్మిది దక్షిణ కొరియా బ్యాంకులు సైబర్ దాడులకు గురైనట్లు ప్రకటించాయి లేదా స్థానిక మీడియా కథనాలు వెల్లడించాయి. దీంతో దక్షిణ కొరియా పోలీసులు ఈ వారంలో దర్యాప్తు ప్రారంభించారు. అధ్యక్షుడు లీ జే-మ్యుంగ్ కూడా సైబర్ దాడులపై కఠినమైన ప్రతిస్పందన అవసరమని అధికారులను ఆదేశించారు.
వేలాది ఖాతాదారుల డేటా లీక్
ఈ దాడుల ప్రభావం ఇప్పటికే కొన్ని బ్యాంకులపై కనిపించింది.
షిన్హాన్ బ్యాంక్లో సుమారు 25 వేల మంది ఖాతాదారుల వ్యక్తిగత సమాచారం రాజీ పడినట్లు బ్యాంకు గత వారం వెల్లడించింది.
మరో ప్రముఖ బ్యాంకు KB కూక్మిన్ బ్యాంక్లో 119 మంది ఖాతాదారుల వ్యక్తిగత సమాచారం లీక్ అయినట్లు తెలిపింది. దీంతో ఈ సైబర్ దాడులు కేవలం సాంకేతిక సమస్యగా కాకుండా.. నేరుగా వినియోగదారుల వ్యక్తిగత సమాచార భద్రతకు సంబంధించిన సమస్యగా మారాయి.
AI ఏజెంట్లకు కొత్త పరీక్ష
ఈ ఘటనతో అసలు ప్రశ్న ఇప్పుడు AIపైనే పడింది.
ఇప్పటివరకు హ్యాకింగ్ కోసం సైబర్ నేరగాళ్లు ప్రత్యేక సాఫ్ట్వేర్, స్క్రిప్టులు, మానవ నైపుణ్యంపై ఎక్కువగా ఆధారపడేవారు. కానీ AI ఏజెంట్లు మరింత స్వయంప్రతిపత్తితో పనిచేసే కొద్దీ.. సైబర్ దాడుల ప్రక్రియలోని అనేక దశలను వేగంగా పూర్తి చేసే అవకాశం పెరుగుతోంది.
అదే సమయంలో.. సంస్థలు తమ నెట్వర్క్లను రక్షించుకునేందుకు AIని ఉపయోగించే అవకాశాలు కూడా ఉన్నాయి. అందుకే AI ఏజెంట్లు సైబర్ సెక్యూరిటీకి కొత్త రక్షణ కవచమా.. లేక హ్యాకర్లకు మరింత శక్తివంతమైన ఆయుధమా? అన్న చర్చ ఇప్పుడు మరింత వేడెక్కుతోంది.
దక్షిణ కొరియా బ్యాంకులపై తాజా దాడులు మాత్రం.. భవిష్యత్ సైబర్ యుద్ధాల్లో AI పాత్ర ఎంత కీలకంగా మారబోతోందో చూపిస్తున్న మరో